

BBC, HSBC UAE வங்கி, Air France மற்றும் IKEA உள்ளிட்ட சுமார் 200 முக்கிய இணையத்தளங்கள், நிதித் தகவல்களைத் திருடும் மற்றும் Apple சாதனங்களை முடக்கும் நோக்கில் தீங்கிழைக்கும் சைபர் தாக்குதலுக்கு இலக்காகியுள்ளதாக சர்வதேச ஊடகங்கள் செய்தி வெளியிட்டுள்ளன.
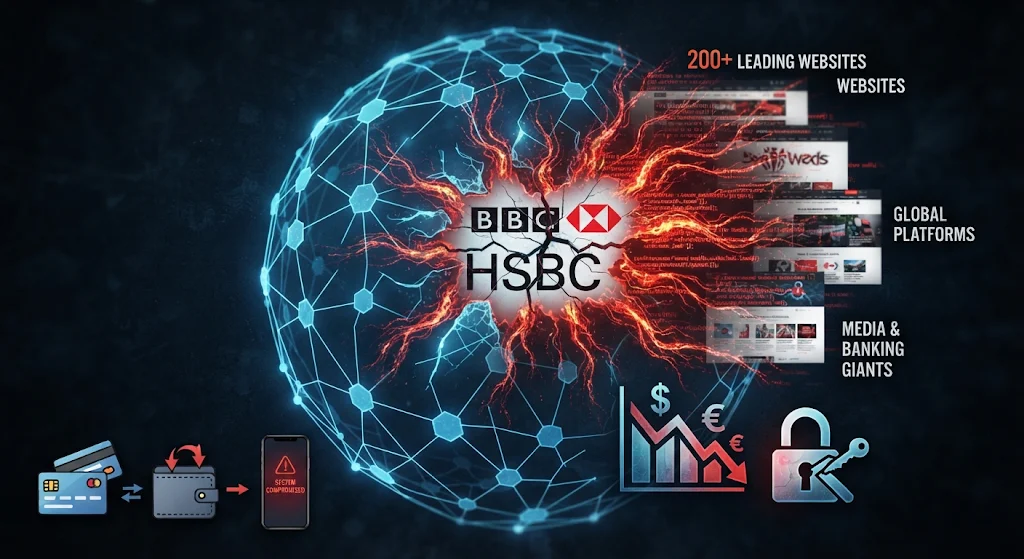
பிரதான நிறுவனங்கள் தங்களது பயனர்களின் ஒன்லைன் அனுபவங்களை மேம்படுத்துவதற்காகப் பயன்படுத்தும் ‘Optimizely’ டிஜிட்டல் தளத்தில், ஹெக்கர்கள் ஊடுருவி சிதைக்கப்பட்ட ஜாவாஸ்கிரிப்ட் (JavaScript) குறியீட்டைச் சேர்த்துள்ளதாக ‘Cyber News’ தெரிவித்துள்ளது.
இதன் மூலம் சுமார் 178 இணையத்தளங்கள் இலக்கு வைக்கப்பட்டுள்ளன.
பயனர்களின் கடன் அட்டை (Credit Card) எண்கள், கிரிப்டோகரன்சி (Cryptocurrency) ஆகியவற்றைத் திருடுவதையும், மேலும் பலவீனப்படுத்துவதற்காக Apple சாதனங்களில் குறியீடுகளைப் பதிவேற்றுவதையுமே ஹெக்கர்கள் இந்தத் தாக்குதலின் மூலம் குறிக்கோளாகக் கொண்டிருந்தனர்.
இந்த சைபர் தாக்குதலை முதன்முதலில் கண்டறிந்த பாதுகாப்பு ஆராய்ச்சியாளர் ஸ்கொட் ஹெல்மே (Scott Helme) தனது வலைப்பதிவில் குறிப்பிடுகையில், “உலகின் மிகவும் அதிகம் பார்வையிடப்பட்ட தளங்களான ஜூம் (Zoom), பிபிசி (BBC), சிஎன்என் (CNN), சேல்ஸ்ஃபோர்ஸ் (Salesforce), கிட்லாப் (GitLab), ஐக்கியா (IKEA), எச்எஸ்பிசி [UAE], ஈக்குஃபாக்ஸ் (Equifax), ஏர் பிரான்ஸ்-கேஎல்எம் (Air France-KLM), லெட்ஜர் (Ledger) மற்றும் பீகொக் (Peacock) ஆகியவை இந்தப் பட்டியலில் அடங்கும்” எனத் தெரிவித்துள்ளார்.
மேலும், “தாக்குதல் நடத்தியவர்களின் [கிரிப்டோ] பணப்பைகளுக்கு (Wallets) நவம்பர் 16 ஆம் திகதி சுமார் ஒன்பது மணி நேரத்திற்குள் சுமார் 7,040 அமெரிக்க டொலர் பெறப்பட்டுள்ளது” என்றும் அவர் குறிப்பிட்டுள்ளார்.
பாதிக்கப்பட்ட தளங்களிலிருந்து பெரும்பாலான தீங்கிழைக்கும் குறியீடுகள் நீக்கப்பட்டுவிட்டதாக ஹெல்மே தெரிவித்தார்.
இதற்கிடையில், ‘Optimizely’ நிறுவனம் வெளியிட்டுள்ள அறிக்கையில், “Optimizely Web Experimentation” வாடிக்கையாளர்களைப் பாதித்த பாதுகாப்புச் சம்பவத்தைக் கண்டறிந்து கட்டுப்படுத்தியுள்ளோம்” எனத் தெரிவித்துள்ளது.
மேலும் எக்ஸ் (X) தளத்தில் வெளியிடப்பட்ட பதிவில், “பாதிக்கப்பட்ட பாதை தடுத்து நிறுத்தப்பட்டுள்ளது, ஊடுருவப்பட்ட குறியீடு அகற்றப்பட்டுள்ளதுடன், வாடிக்கையாளர்கள் நேரடியாகத் தொடர்பு கொள்ளப்பட்டுள்ளனர்” என்றும் அது மேலும் குறிப்பிட்டுள்ளது.